
Un serveur qui tombe un lundi matin, une boîte mail piratée, une sauvegarde oubliée dans un tiroir. Pour une PME sans responsable informatique, ces incidents arrivent souvent ensemble. Selon Cybermalveillance.gouv.fr, les demandes d’assistance des entreprises et associations ont bondi de 73 % en 2025. Ce cas type montre comment une PME de 40 salariés remet son infrastructure informatique à niveau avec l’appui du Groupe Izitek.
Cas type : ce scénario est illustratif. Nos équipes l’ont construit à partir des situations qu’elles rencontrent le plus souvent chez les PME d’Aix-en-Provence et de Marseille. Ainsi, l’entreprise décrite n’existe pas et les chiffres servent d’exemple.
Une PME de 40 salariés sans responsable informatique peut sécuriser son infrastructure en quatre temps. Elle commence par un audit du réseau, des postes, des sauvegardes et de la cybersécurité. Elle confie ensuite l’infogérance à un référent dédié, met en place une supervision à distance et une sauvegarde externalisée testée. Enfin, elle protège les comptes avec la double authentification et s’appuie sur un support joignable sans gestion au ticket.
L’entreprise de ce cas type distribue du matériel technique aux artisans du bâtiment. Elle emploie notamment 40 salariés sur deux sites. Le siège et l’entrepôt se trouvent aux Milles, à Aix-en-Provence, tandis qu’une agence commerciale est installée à Marseille.
Personne n’a la charge de l’informatique. L’assistante de direction s’en occupe entre deux dossiers, car elle est « la plus à l’aise avec les ordinateurs ». Pour chaque panne, elle appelle un dépanneur différent. Quant à l’opérateur, au fournisseur de copieurs et à l’éditeur du logiciel de gestion, ils se renvoient la responsabilité.
La première alerte arrive un lundi de mars. Le serveur de fichiers refuse de redémarrer, si bien que la préparation des commandes reste bloquée une journée entière. Trois semaines plus tard, un client signale un courriel suspect envoyé depuis la messagerie d’un commercial. Ce message lui demandait de régler une facture sur un nouveau RIB. La comptable du client stoppe le virement de justesse. Ce scénario n’a rien d’exceptionnel. Selon Cybermalveillance.gouv.fr, la fraude au virement pesait 13,5 % des assistances aux entreprises en 2025, en hausse de 93 %.
Le dirigeant décide alors de faire appel à un prestataire informatique en région PACA capable de reprendre l’ensemble du sujet.
Avant toute proposition, un technicien du groupe réalise un audit sur les deux sites. Il mesure alors l’écart entre une infrastructure informatique vieillissante et les besoins réels de l’activité, sur quatre axes. Cet état des lieux reprend la démarche décrite dans notre guide de la gestion de parc informatique pour les TPE et PME.
Le réseau date de l’installation dans les locaux, il y a une dizaine d’années. Les switchs ne sont pas administrables. En outre, le Wi-Fi des visiteurs partage le réseau des postes de comptabilité. Entre Aix et Marseille, aucune liaison sécurisée n’existe : les commerciaux s’envoient les fichiers par mail.
Chaque copie du serveur part sur un disque USB, échangé « quand quelqu’un y pense ». Personne n’a jamais testé de restauration. Le disque reste en plus dans le même bureau que le serveur. En cas d’incendie, de vol ou de rançongiciel, l’entreprise perdrait donc ses données et leur copie en même temps.
L’audit recense 38 postes, dont 26 fixes et 12 portables. Onze machines fonctionnent encore sous Windows 10, dont le support par Microsoft a pris fin le 14 octobre 2025. Par ailleurs, trois antivirus différents cohabitent, dont deux versions gratuites. Enfin, le serveur de fichiers tourne sur un système sans mises à jour, un point clé de la sécurité des systèmes et serveurs.
Les collègues partagent plusieurs mots de passe, notamment pour le logiciel de gestion. La messagerie n’utilise pas la double authentification. Le seul pare-feu reste celui de la box opérateur. Aucun salarié ne sait non plus reconnaître un courriel frauduleux. Or le piratage de compte arrive désormais en tête des menaces pour les professionnels, comme le rappellent les chiffres de la cybersécurité en PME.
À partir de ce diagnostic, le Groupe Izitek propose un plan en cinq volets, piloté par un interlocuteur unique.
L’entreprise confie la gestion de son informatique à Like-IT, l’informaticien à temps partagé du groupe. Un référent expérimenté intervient à la fréquence choisie par le dirigeant. Il apporte ainsi l’expertise d’un responsable informatique sans embauche. Notre article sur le coût d’un responsable informatique externalisé détaille ce calcul. Ce référent coordonne aussi les autres prestataires, ce qui met fin aux renvois de responsabilité.
Un outil de supervision surveille les 38 postes, le serveur et les équipements réseau. Grâce à lui, le référent repère un disque qui sature ou une mise à jour en échec avant l’utilisateur. On retrouve cette approche préventive au cœur de notre offre d’infogérance et de maintenance.
Le volet sécurité revient à DG Conseil, la société de cybersécurité du groupe, certifiée ExpertCyber. Elle installe un pare-feu professionnel et un antivirus centralisé, présentés sur notre page pare-feu et antivirus. Elle active également la double authentification sur toutes les messageries. Enfin, une session de sensibilisation apprend aux équipes à repérer un courriel d’hameçonnage et à réagir.
Le disque USB laisse place à une sauvegarde externalisée avec plan de reprise. Chaque nuit, les données partent vers un site distant. Puis, chaque mois, le référent lance une restauration test afin de vérifier que la copie fonctionne.
Les salariés disposent d’une hotline illimitée, sans gestion au ticket, joignable sur un numéro non surtaxé. Le service d’assistance et de support informatique intervient à distance lorsque c’est possible, sinon sur site.

Le déploiement s’étale sur trois mois, sans interrompre l’activité :
Après six mois, l’entreprise dispose d’une infrastructure informatique documentée, supervisée et sauvegardée. Voici donc les principaux indicateurs de ce cas type :
Enfin, le bénéfice le moins visible compte peut-être le plus. En effet, l’assistante de direction a retrouvé son vrai métier, et le dirigeant sait désormais qui appeler.
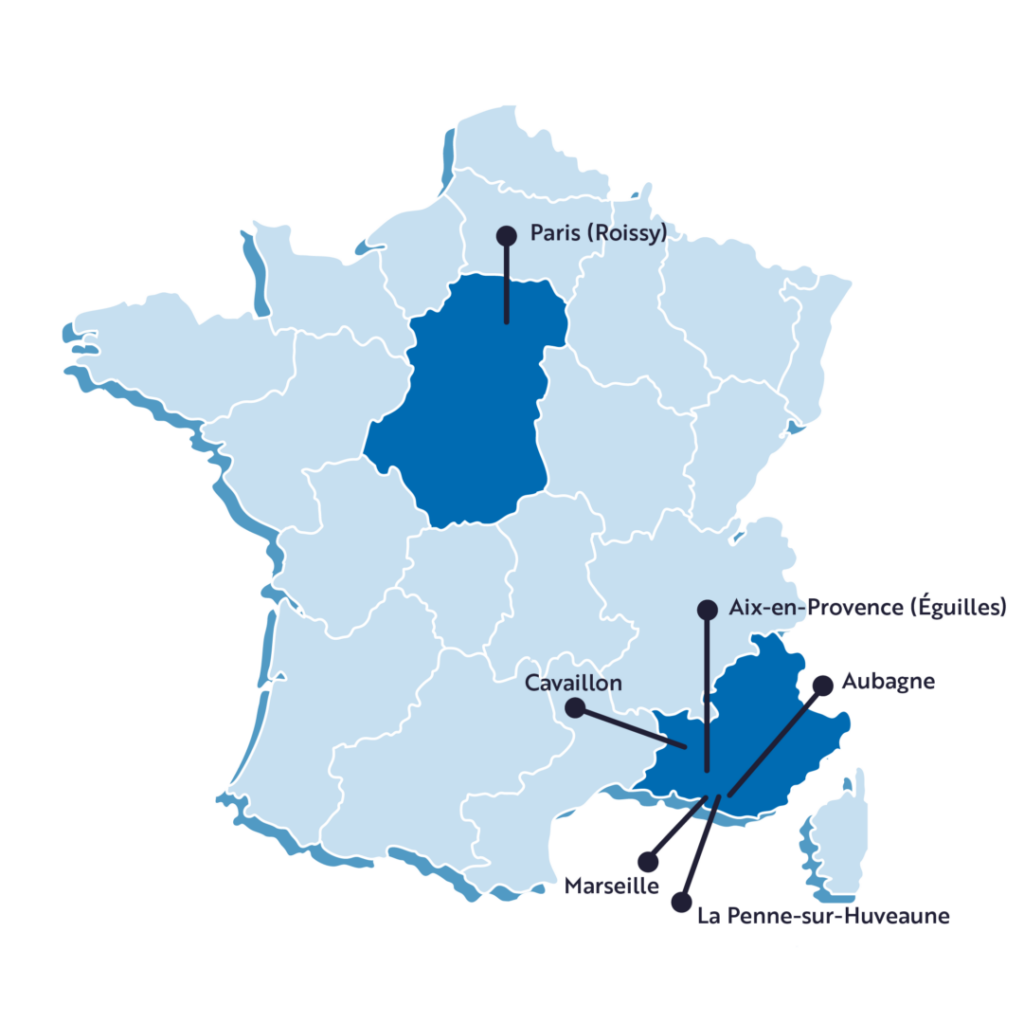
Ce type d’accompagnement s’adresse aux PME des Bouches-du-Rhône, du Var et du Vaucluse. Le siège du groupe se trouve à l’agence d’Éguilles, près d’Aix-en-Provence, tandis que l’agence de Marseille couvre la métropole. Le groupe compte aussi des implantations à Aubagne, Cavaillon et La Penne-sur-Huveaune, et intervient sur toute la France.
Sécuriser une infrastructure informatique ne demande pas forcément un service interne. Dans ce cas type, un audit, un référent dédié et quelques mesures prioritaires suffisent. L’informatique subie devient alors un outil fiable. Pour aller plus loin, notre guide pour bien choisir son prestataire informatique vous aidera à comparer les offres.
Vous souhaitez savoir quelles actions prioriser dans votre entreprise ? Contactez Izitek pour échanger sur votre environnement. Ensemble, nous identifierons une feuille de route adaptée à vos enjeux, votre activité et votre budget.
Notre service commercial est à votre écoute pour vous accompagner dans votre projet.
Non, il s'agit d'un cas type construit à partir de situations fréquentes chez les PME accompagnées par le Groupe Izitek. Les chiffres (40 salariés, 38 postes, 2 sites) servent à illustrer une démarche réaliste. Pour découvrir des réalisations publiées, consultez par exemple l'étude de cas du mur LED de BYD Marseille.
Pour une PME de cette taille, l'audit sur site dure en général une à deux journées. Tout dépend du nombre de sites et d'équipements. Le rapport qui suit hiérarchise les actions par niveau de risque, afin que le dirigeant sache par quoi commencer.
Non, un plan de sécurisation se déploie par étapes, en commençant par les mesures qui réduisent le plus le risque. Dans ce cas type, la messagerie et la sauvegarde passent avant le réseau et le renouvellement des postes. Cette progression permet aussi d'étaler le budget sur plusieurs mois.
Tout dépend de la taille de l'entreprise et des compétences internes. Une PME sans personne dédiée à l'informatique a souvent intérêt à confier l'ensemble du périmètre. Notre article sur l'infogérance partielle ou globale selon la taille de sa PME détaille les critères de choix.
Oui, plusieurs dispositifs publics réduisent le reste à charge d'un projet de cybersécurité. Leur accès dépend toutefois de la taille de l'entreprise et de sa région. Leurs conditions évoluent chaque année. Nous les avons recensés dans notre article sur les aides à la cybersécurité des PME en 2026.