Un mot de passe volé suffit aujourd’hui à ouvrir la messagerie d’un dirigeant, puis à détourner un virement. Selon Cybermalveillance.gouv.fr, le piratage de compte est devenu en 2025 la première menace des entreprises et associations, avec 21 % des demandes d’assistance. La double authentification en entreprise bloque la grande majorité de ces intrusions, pour un coût souvent nul. Une étude de Microsoft Research publiée en 2023 estime qu’elle réduit le risque de compromission d’un compte de 99,22 %. Voici comment la mettre en place sans compliquer la vie des équipes.
La double authentification, ou MFA, demande une seconde preuve d’identité en plus du mot de passe : un code, une notification ou une clé physique. Même volé, le mot de passe ne suffit alors plus. En entreprise, elle se déploie d’abord sur la messagerie, les outils en ligne et les accès à distance. Une application d’authentification est préférable au SMS, et un code de secours doit être prévu pour chaque salarié.

La double authentification est une méthode de connexion qui combine deux éléments de nature différente. Le premier est une chose que vous savez, comme un mot de passe. Le second est une chose que vous possédez, comme un smartphone ou une clé USB de sécurité. Le principe rappelle ainsi celui d’un contrôle d’accès par badge : sans l’objet, la porte reste fermée.
Le principe est simple : un attaquant qui dispose du mot de passe doit aussi voler l’objet. Selon l’étude de Microsoft Research, plus de 99,99 % des comptes protégés sont restés intacts pendant la période observée. Même pour des mots de passe déjà divulgués, le risque baisse encore de 98,56 %.
Les termes varient selon les éditeurs. On parle ainsi d’authentification à deux facteurs, de 2FA, de MFA ou de validation en deux étapes. Dans tous les cas, l’objectif reste le même.
Les mots de passe des salariés circulent déjà, bien souvent à leur insu. Selon Cybermalveillance.gouv.fr, les fuites massives de données ont marqué l’année 2025 et alimenté des vagues d’hameçonnage. Les piratages de compte des entreprises ont d’ailleurs progressé de 52 % sur la même période. Notre analyse des chiffres de l’ANSSI sur les PME confirme cette tendance.
Une boîte mail compromise ouvre la voie à plusieurs fraudes :
Les équipes nomades sont particulièrement exposées, car elles se connectent depuis des réseaux variés. Notre article sur la sécurisation des collaborateurs en mobilité complète ce point.
Toutes les méthodes protègent mieux qu’un mot de passe seul. Elles n’offrent pourtant pas le même niveau de sécurité.
Facile à déployer, il reste la solution la plus fragile, car un attaquant peut intercepter le message ou détourner la ligne. Il vaut mieux le réserver aux comptes secondaires.
Microsoft Authenticator ou Google Authenticator génèrent un code ou une notification sur le smartphone. Selon l’étude de Microsoft Research, ces applications protègent mieux que le SMS.
Une petite clé USB ou NFC valide la connexion par simple contact. Elle résiste aussi aux fausses pages de connexion, ce qui en fait le meilleur choix pour les comptes administrateurs.
Aussi appelées passkeys, elles remplacent le mot de passe par la biométrie du téléphone ou de l’ordinateur. Leur usage progresse chez Microsoft, Google et Apple.
Un déploiement réussi tient surtout à la préparation. Mieux vaut avancer par étapes plutôt qu’activer tout le même jour.
Listez la messagerie, les outils en ligne, la banque, les logiciels métier et les accès distants au réseau de l’entreprise. Une gestion de parc informatique rigoureuse facilite cet inventaire.
Protégez d’abord les administrateurs, la direction et la comptabilité, puis la messagerie de tous. Ces comptes attirent en effet le plus les fraudeurs.
Privilégiez l’application d’authentification pour les salariés et la clé physique pour les administrateurs. Vérifiez aussi que chaque collaborateur dispose d’un smartphone professionnel ou accepte d’utiliser le sien.
Expliquez la démarche en quelques minutes, puis remettez à chacun des codes de secours. Intégrez ensuite cette étape à l’arrivée de chaque nouveau collaborateur. Sans eux, un téléphone perdu peut bloquer un salarié toute une journée.
Contrôlez régulièrement les connexions refusées et les demandes répétées. Un salarié qui reçoit des notifications qu’il n’a pas demandées doit alors refuser et prévenir le support.
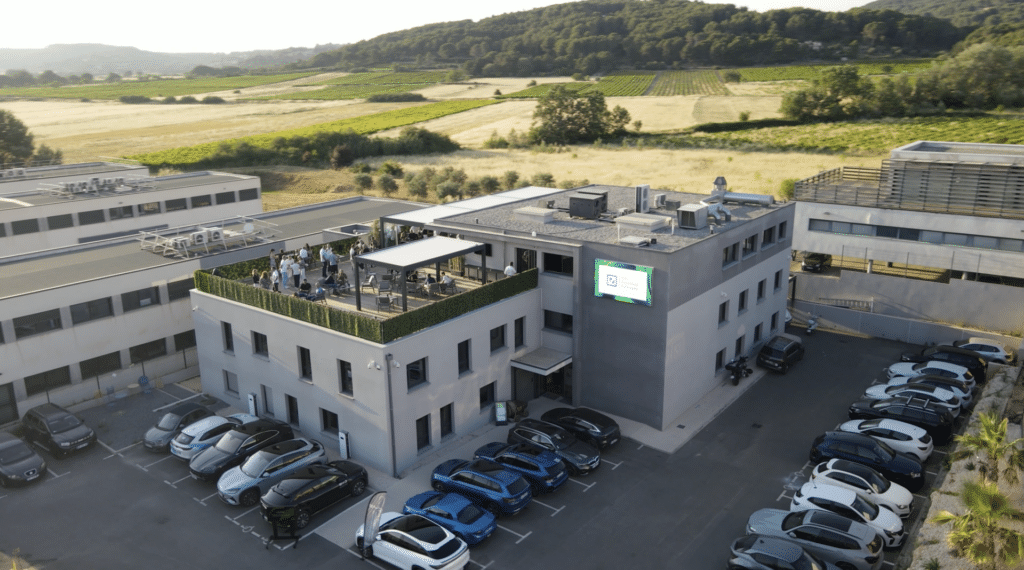
Le Groupe Izitek, basé à Éguilles près d’Aix-en-Provence, intègre la double authentification dans une démarche de sécurité plus large. Sa filiale DG Conseil, experte en cybersécurité, est certifiée ExpertCyber.
Selon les besoins, l’accompagnement couvre notamment :
Pour les structures sans informaticien, ce suivi peut s’intégrer à une infogérance du parc informatique. Le groupe coordonne aussi les autres prestataires, par exemple pour la téléphonie sur IP, dont les portails d’administration méritent la même protection. Les comptes de visioconférence professionnelle sont concernés eux aussi.
L’efficacité se suit avec quelques indicateurs simples :
Ces données alimentent aussi le calcul du retour sur investissement de la cybersécurité dans une PME.
Exemple illustratif : dans une agence immobilière de huit personnes à Marseille, le mot de passe de la comptable apparaît dans une fuite de données. Un fraudeur tente de se connecter à sa messagerie depuis l’étranger. Grâce à la double authentification, la connexion échoue et la comptable reçoit une notification inattendue. Elle la refuse, puis change son mot de passe avec l’aide de son prestataire. Aucun virement frauduleux ne part.
La double authentification en entreprise reste l’une des protections les plus efficaces et les moins coûteuses. Elle se déploie en quelques jours lorsqu’on commence par les comptes critiques et qu’on prépare les codes de secours. Les entreprises des Bouches-du-Rhône peuvent s’appuyer sur l’agence informatique de Marseille du groupe, ou sur son accompagnement en cybersécurité partout en PACA. Le groupe intervient aussi depuis son siège d’Éguilles, à Aubagne et depuis l’agence de La Penne-sur-Huveaune. Pour comparer les offres, notre article sur comment choisir son prestataire informatique vous guide.
Vous souhaitez savoir quelles actions prioriser dans votre entreprise ? Alors contactez Izitek pour échanger sur votre environnement. Ensemble, nous identifierons une feuille de route adaptée à vos enjeux, votre activité et votre budget.
Non, dans la plupart des cas, car elle est incluse dans Microsoft 365, Google Workspace et de nombreux logiciels. Les applications d'authentification sont également gratuites. Seules les clés physiques représentent un achat, souvent de quelques dizaines d'euros par clé. Le vrai coût tient au temps de paramétrage et de formation.
Oui, un salarié peut préférer ne pas utiliser son smartphone privé. Dans ce cas, l'entreprise peut fournir une clé physique ou un téléphone professionnel, par exemple reconditionné par Izideal ou financé en leasing. Le choix se prépare avant le déploiement, notamment lors du renouvellement du parc informatique, pour éviter tout blocage.
Il utilise d'abord un code de secours pour se connecter, puis l'administrateur désactive l'ancien appareil. Un nouveau téléphone est ensuite enregistré en quelques minutes. Sans code de secours, seul l'administrateur peut rétablir l'accès, d'où l'intérêt de préparer cette procédure à l'avance.
Non, elle réduit fortement le risque de piratage de compte, sans supprimer les autres menaces. Les attaquants tentent par exemple de saturer un salarié de notifications jusqu'à ce qu'il valide. La vigilance, les mises à jour et une sauvegarde avec reprise après sinistre restent nécessaires.
Oui, surtout avec la généralisation de la facturation électronique, qui fait des plateformes de facturation une cible attractive. Notre article sur la facturation électronique obligatoire rappelle le calendrier. Tout accès qui permet de modifier un RIB ou d'émettre une facture mérite un second facteur. Les solutions de paiement sécurisé des commerces reposent d'ailleurs sur ce même principe.
Oui, pour les entités concernées, la directive NIS2 cite l'authentification multifacteur parmi les mesures de gestion des risques attendues. Les PME sous-traitantes peuvent aussi se la voir demander par leurs clients. Notre article sur NIS2 et le rôle du prestataire informatique détaille ces obligations.
