
Un mail semble venir de votre banque ou d’un fournisseur, et un collaborateur saisit son mot de passe sur une fausse page. Dans une TPE ou une PME, ce seul clic ouvre souvent la messagerie, puis les comptes, puis les virements. Selon Cybermalveillance.gouv.fr, l’hameçonnage pèse 16 % des assistances aux entreprises en 2025. Le piratage de compte, qui en est souvent la suite, arrive en tête avec 21 %. Le phishing en entreprise se prévient, et un incident se contient mieux lorsque chacun connaît les bons gestes.
Le phishing est une escroquerie qui imite un expéditeur de confiance pour obtenir un mot de passe ou un paiement. En entreprise, il se repère à trois signaux : une urgence inhabituelle, une adresse approximative et une demande sensible. Si un salarié a cliqué, changez aussitôt le mot de passe et coupez les sessions actives. Prévenez ensuite le prestataire informatique, puis vérifiez les règles de la messagerie.
Le phishing, ou hameçonnage, est un message frauduleux qui usurpe une identité connue afin de pousser la victime à agir. Il arrive par courriel, mais aussi par SMS, par messagerie instantanée ou par téléphone.
Les attaquants ciblent les petites structures parce qu’elles concentrent de l’argent, des données et peu de contrôles. Une seule boîte mail donne souvent accès aux factures et aux échanges avec la banque. Selon Cybermalveillance.gouv.fr, les demandes d’assistance des entreprises ont ainsi bondi de 73 % en 2025. Un informaticien à temps partagé comme Like-IT aide justement les structures sans service informatique à suivre ces risques.
Les fraudeurs gagnent aussi en crédibilité. Grâce à des données volées lors de fuites massives, ils citent le vrai nom d’un fournisseur ou le prénom du dirigeant.
Le risque principal est financier, car l’escroc peut envoyer de fausses factures depuis une messagerie compromise. Selon Cybermalveillance.gouv.fr, la fraude au virement pèse 13,5 % des assistances aux entreprises en 2025. Ces diagnostics ont progressé de 93 % en un an. La généralisation de la facturation électronique obligatoire multiplie aussi les faux messages de plateformes de facturation. D’autres conséquences suivent souvent :
un compte volé sert de porte d’entrée vers les serveurs et les fichiers partagés, jusqu’au rançongiciel.
vos clients reçoivent des mails piégés envoyés depuis votre propre adresse.
L’automatisation des tâches et un inventaire numérique clair vous donnent une vision complète et immédiate de votre parc, libérant vos équipes pour qu’elles se concentrent sur votre cœur de métier.
dans les commerces, des solutions de paiement sécurisé limitent les fraudes liées aux faux ordres.
réinitialisations, enquête et échanges avec la banque mobilisent l’équipe plusieurs jours.
Ces risques touchent aussi le matériel du quotidien. Une gestion de parc informatique à jour limite ainsi les postes oubliés, sans mise à jour ni protection. Notre guide de la gestion de parc pour les TPE et PME détaille la méthode.
Un mail d’hameçonnage se trahit avant tout par sa demande. Aucune banque ni aucun fournisseur sérieux ne réclame un mot de passe par courriel. Nos actualités informatiques signalent aussi les arnaques du moment.
Changement de RIB, saisie d’identifiants, pièce jointe compressée : voilà ce que cherche l’attaquant. Les faux avis de numérisation imitent par exemple vos imprimantes multifonctions. De même, un faux lien de partage copie souvent l’interface d’une solution de gestion documentaire.
La bonne réaction se joue dans la première heure. Avant tout, le salarié doit oser signaler son clic sans crainte d’être blâmé.
Modifiez immédiatement le mot de passe saisi, puis celui des services qui utilisaient le même. Un gestionnaire de mots de passe évite justement ces réutilisations.
Dans Microsoft 365 ou Google Workspace, forcez la déconnexion de toutes les sessions actives. Un fraudeur déjà connecté resterait sinon dans la boîte mail.
Lorsque le salarié a ouvert un fichier, débranchez le poste du réseau et du Wi-Fi sans l’éteindre. Votre prestataire en pare-feu et antivirus pourra alors l’analyser.
Contrôlez les règles de transfert et de suppression automatique, car les escrocs en créent pour masquer leurs échanges. Prévenez aussi la banque si un virement est en cours.
Prévenez l’assistance informatique de votre prestataire, puis signalez l’incident sur 17Cyber, le service d’assistance en ligne de Cybermalveillance.gouv.fr. En cas de préjudice, portez plainte.
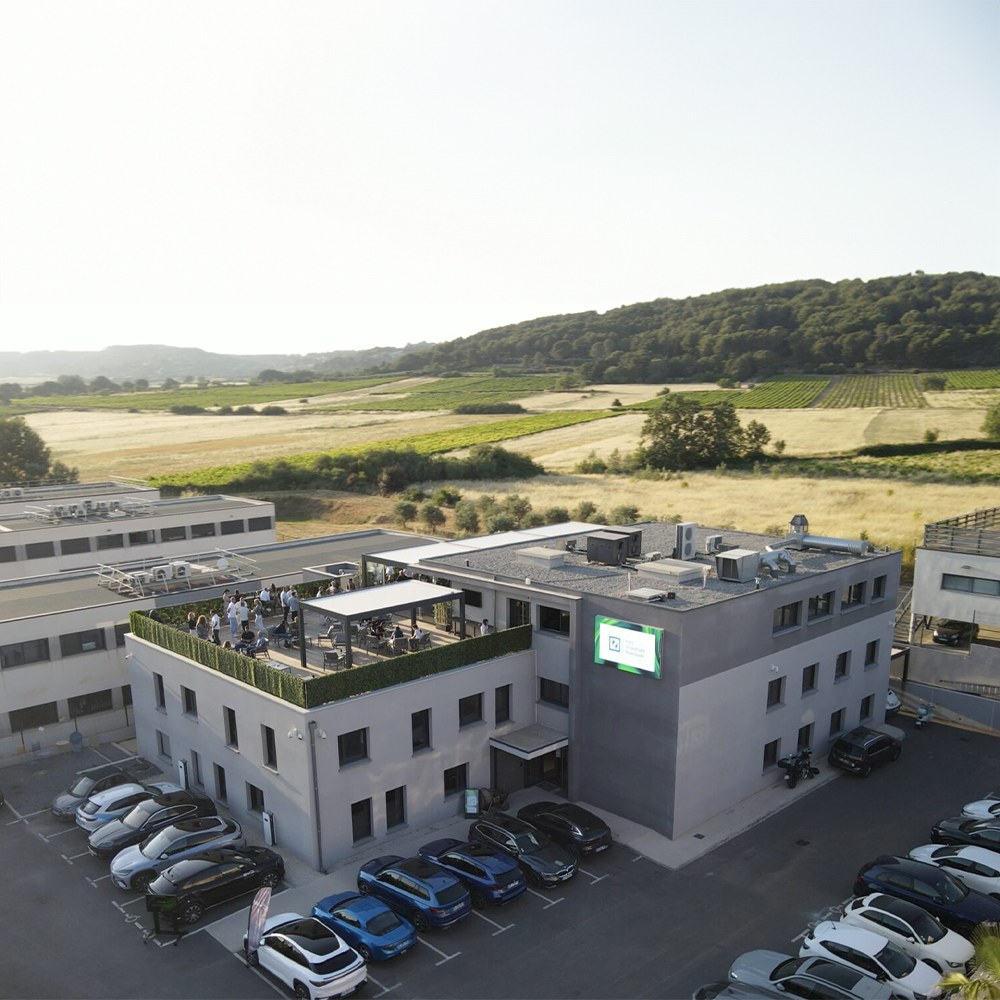
Le Groupe Izitek, basé à Éguilles près d’Aix-en-Provence, traite le phishing comme un sujet de prévention autant que de réaction. Sa société DG Conseil, spécialisée en cybersécurité et certifiée ExpertCyber, intervient notamment depuis son agence de La Penne-sur-Huveaune. Cette organisation reflète l’approche multi-métiers du groupe.
L’accompagnement porte sur plusieurs leviers, selon votre taille :
Pour les entreprises sans informaticien, ces mesures peuvent s’inscrire dans une infogérance de votre parc, avec un interlocuteur unique. Notre article sur le prestataire informatique unique en PME explique ce modèle.
Plusieurs indicateurs simples permettent de suivre les progrès, même dans une petite équipe :
Ces mesures complètent les chiffres de la cybersécurité en PME publiés par l’ANSSI. Elles servent aussi à calculer le retour sur investissement de la cybersécurité.
Exemple illustratif : dans un cabinet marseillais de douze personnes, une assistante saisit son mot de passe sur un faux partage de document. Elle prévient le référent dix minutes plus tard. Celui-ci change le mot de passe, coupe les sessions et supprime une règle de transfert suspecte. Aucun virement ne part, car l’alerte a devancé le fraudeur. Un tel scénario se prépare avec l’agence informatique de Marseille du groupe.
Le phishing en entreprise ne se résume donc pas à un problème technique. La parade repose sur la vigilance des équipes, des comptes protégés et une procédure connue de tous. À Aix-en-Provence, à Marseille ou ailleurs en PACA, un prestataire informatique implanté dans les Bouches-du-Rhône aide à installer ces réflexes. Le groupe intervient depuis son siège d’Éguilles, près d’Aix-en-Provence, comme depuis son agence de Cavaillon pour le Vaucluse.
Vous souhaitez savoir quelles actions prioriser dans votre entreprise ? Alors contactez Izitek pour échanger sur votre environnement. Ensemble, nous identifierons une feuille de route adaptée à vos enjeux, votre activité et votre budget.
Non, car la sanction pousse surtout les suivants à se taire, alors que chaque minute compte. Mieux vaut remercier la personne qui signale et analyser le message ensemble. Une politique claire, présentée lors de l'onboarding informatique de chaque collaborateur, rend le signalement naturel dès les premiers jours.
Non, puisque la plupart des mails d'hameçonnage ne contiennent aucun virus. Ils mènent vers une fausse page où la victime saisit elle-même son mot de passe. L'antivirus reste utile contre les pièces jointes piégées. En revanche, la double authentification protège bien mieux les comptes.
Oui, ces variantes existent sous les noms de smishing pour le SMS et de vishing pour la voix. En 2025, Cybermalveillance.gouv.fr a observé des vagues d'hameçonnage par SMS et par appel de plus en plus personnalisées. La règle reste identique : raccrocher, puis rappeler un numéro déjà connu. Les fraudeurs appellent aussi le standard en se faisant passer pour un technicien, d'où l'intérêt d'une téléphonie d'entreprise bien administrée.
Le coût dépend du nombre de salariés et du format, entre un atelier ponctuel et des exercices réguliers. Par ailleurs, des aides publiques peuvent réduire la facture. Notre article sur les dispositifs d'aide à la cybersécurité en 2026 les détaille.
Appelez immédiatement votre banque pour demander un rappel des fonds, car les chances de récupération diminuent d'heure en heure. Conservez ensuite le mail, les références du virement et les échanges, puis portez plainte. Votre assureur exigera en général ces éléments pour instruire le dossier.
Oui, les attaquants visent même les TPE en priorité, car leurs défenses sont souvent plus légères. L'attaquant automatise ses campagnes : il envoie des milliers de messages et exploite ceux qui fonctionnent. Mieux vaut donc se préparer, quelle que soit la taille de l'entreprise, avec un accompagnement en cybersécurité adapté.