
Chaque mois d’octobre, le Cybermois rappelle aux entreprises une réalité simple : la plupart des cyberattaques réussissent grâce à des failles faciles à corriger. Un mot de passe réutilisé, une sauvegarde branchée au serveur ou un poste jamais mis à jour suffisent souvent à ouvrir la porte. Selon le rapport d’activité 2025 de Cybermalveillance.gouv.fr, l’hameçonnage a progressé de 45 % chez les professionnels en un an. Voici donc quatre gestes concrets à mettre en place dans votre TPE ou PME avant la fin du Cybermois 2026, sans gros budget.
Le Cybermois est le mois européen de la sensibilisation à la cybersécurité, organisé chaque année en octobre. Pour une TPE ou une PME, il est l’occasion de lancer quatre actions simples : activer la double authentification, isoler une sauvegarde du réseau, mettre à jour tous les postes et sensibiliser les équipes. Des ressources gratuites existent, notamment le kit de sensibilisation de Cybermalveillance.gouv.fr et la plateforme 17Cyber.
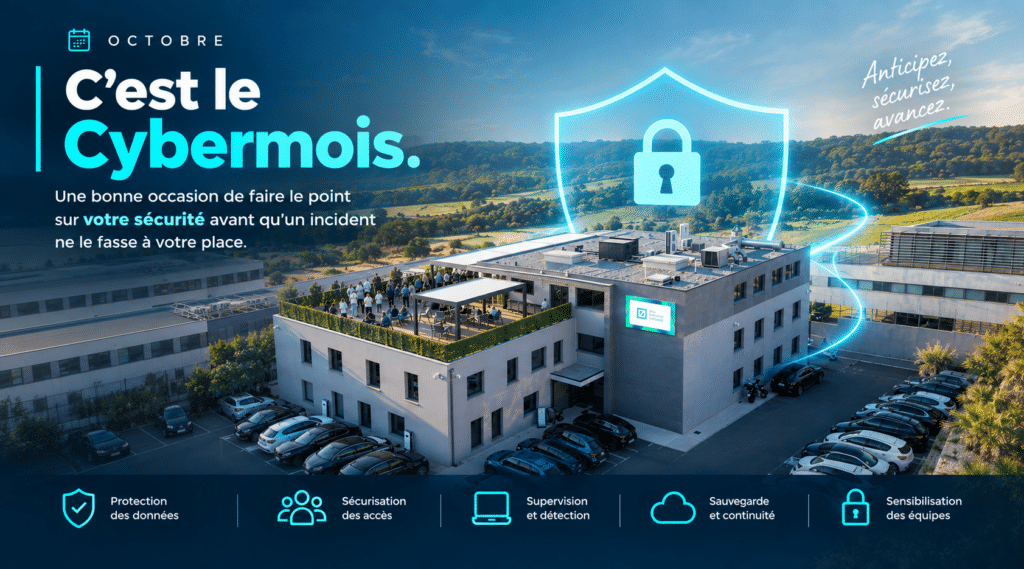
Le Cybermois est la déclinaison française du mois européen de la cybersécurité. Il se déroule chaque année en octobre, et l’édition 2026 a débuté le 1er octobre. Pendant ce mois, des acteurs publics et privés organisent des événements et publient des ressources pour sensibiliser entreprises, collectivités et particuliers. Cybermalveillance.gouv.fr recense notamment les événements labellisés Cybermois, et le Groupe Izitek relaie ces ressources auprès de ses clients.
Pour un dirigeant de PME, l’intérêt reste donc surtout pratique. Le Cybermois offre en effet un calendrier clair pour lancer des actions souvent repoussées faute de temps.
Les petites structures restent des cibles privilégiées, car elles disposent rarement d’un service informatique dédié. Selon le panorama 2025 de l’ANSSI, publié en mars 2026, les TPE, PME et ETI restent la catégorie la plus touchée par les rançongiciels. Notre analyse des chiffres de l’ANSSI détaille ces tendances.
Par ailleurs, Cybermalveillance.gouv.fr a assisté plus de 500 000 victimes en 2025, soit 20 % de plus qu’en 2024. Les attaques dopées à l’IA rendent aussi les faux messages plus crédibles, comme l’explique notre article sur les attaques assistées par l’IA.
Un mot de passe volé ne suffit plus lorsque la double authentification est active. Commencez par la messagerie, puis les outils bancaires, la comptabilité et les accès à distance. Ce geste bloque une grande partie des piratages de comptes, qui suivent souvent un hameçonnage réussi.
Vérifiez ensuite qu’une copie de vos données reste déconnectée du réseau. La CNIL recommande en effet la règle 3-2-1 : trois copies, sur deux supports différents, dont une hors ligne. Sans cette copie isolée, un rançongiciel peut chiffrer vos fichiers et vos sauvegardes en même temps. Notre page sur la sauvegarde et la reprise après sinistre détaille les solutions possibles.
Un système sans correctifs accumule des failles connues. Ainsi, depuis la fin de Windows 10, un poste non migré ne reçoit plus de mises à jour gratuites. Profitez donc du Cybermois pour faire l’inventaire de votre parc, grâce à une gestion de parc informatique suivie, et pour planifier les remplacements nécessaires.
Enfin, la formation reste la première barrière contre l’hameçonnage. Cybermalveillance.gouv.fr propose notamment la MalletteCyber Pro, un kit gratuit de sensibilisation destiné aux salariés de TPE et PME. Une réunion de trente minutes suffit pour présenter les réflexes essentiels et la conduite à tenir face au phishing.
Plusieurs dispositifs publics aident les PME, notamment pendant le Cybermois :
Pour les entreprises concernées par la directive NIS2, l’ANSSI propose aussi un espace dédié. Notre article sur NIS2 et le rôle du prestataire informatique détaille ce qui change pour une PME.
Le Groupe Izitek, basé à Éguilles près d’Aix-en-Provence, accompagne notamment les entreprises de PACA et de toute la France sur leur cybersécurité. Au sein du groupe, DG Conseil, société certifiée ExpertCyber, réalise les diagnostics et aide à prioriser les actions.
Les entreprises sans service informatique peuvent aussi s’appuyer sur Like-IT, l’informaticien à temps partagé du groupe, pour maintenir ces bonnes pratiques dans la durée. Pour la partie technique, un pare-feu et un antivirus professionnels complètent ces quatre gestes.
À la fin du Cybermois, quelques indicateurs simples montrent le chemin parcouru :
Ces chiffres permettent ensuite de suivre les progrès d’une année sur l’autre, et d’évaluer le retour sur investissement de la cybersécurité.
Exemple illustratif : une agence immobilière de douze personnes profite du Cybermois pour faire le point. En une semaine, elle active la double authentification sur la messagerie et la banque en ligne. Elle découvre aussi que sa sauvegarde reste branchée en permanence au serveur, puis ajoute une copie dans un cloud professionnel. Ensuite, elle remplace deux postes encore sous Windows 10 par des ordinateurs reconditionnés. Enfin, une réunion de trente minutes présente aux équipes les signes d’un faux mail. Coût principal : quelques heures de travail et deux ordinateurs.
Le Cybermois 2026 offre un bon prétexte pour agir : quatre gestes simples, réalisables en quelques semaines, réduisent fortement le risque d’attaque. L’essentiel reste ensuite de les maintenir toute l’année.
Vous souhaitez donc savoir quelles actions prioriser dans votre entreprise ? Contactez Izitek pour échanger sur votre environnement et identifier une feuille de route adaptée à vos enjeux, votre activité et votre budget.
Oui, le Cybermois concerne toutes les entreprises, quelle que soit leur taille. Les TPE sont même particulièrement visées par les attaquants, car elles disposent rarement d’un informaticien. Les ressources proposées, comme la MalletteCyber Pro, sont d’ailleurs pensées pour les petites structures.
La double authentification et la sensibilisation coûtent surtout du temps. La sauvegarde isolée représente un abonnement ou un disque dédié, selon la solution choisie. Le remplacement des postes trop anciens reste le poste le plus coûteux, mais il peut s’étaler grâce au leasing.
Commencez par la double authentification sur la messagerie, car c’est le geste le plus rapide et le plus efficace. Ensuite, vérifiez vos sauvegardes. Notre check-list de cybersécurité pour PME propose un ordre de priorité complet.
Déconnectez d’abord les postes touchés du réseau, sans les éteindre. Rendez-vous ensuite sur la plateforme 17Cyber, qui oriente la victime et peut la mettre en relation avec un prestataire. Enfin, prévenez votre assistance informatique et déposez plainte.
Non, le Cybermois sert surtout de déclencheur. Les bonnes pratiques doivent ensuite vivre toute l’année, avec des tests de sauvegarde réguliers et une sensibilisation renouvelée. Un point trimestriel avec votre prestataire suffit souvent à maintenir le niveau.
DG Conseil intervient depuis l’agence de La Penne-sur-Huveaune, et les équipes d’Izitek depuis Éguilles, Marseille et Cavaillon. Un premier échange permet ainsi d’identifier les actions prioritaires pour votre entreprise.