Un rançongiciel chiffre le serveur d’une PME de trente salariés un lundi matin. Devis, comptabilité et commandes restent inaccessibles plusieurs jours, alors que les clients continuent d’appeler. Selon le Panorama de la cybermenace 2025 de l’ANSSI, publié en mars 2026, 48 % des victimes de rançongiciel en France sont des TPE, PME ou ETI. Elles étaient 37 % en 2024. Depuis la stratégie nationale de cybersécurité 2026-2030, plusieurs aides cybersécurité PME financent toutefois une remise à niveau. Le Groupe Izitek et son entité DG Conseil accompagnent ces démarches à Aix-en-Provence, Marseille et partout en France. Voici les dispositifs mobilisables, leurs montants et la marche à suivre.
Une PME peut financer sa cybersécurité par quatre voies en 2026. MonAideCyber propose d’abord un diagnostic gratuit de l’ANSSI. Ensuite, le Diagnostic Cybersécurité de Bpifrance coûte 8 800 € HT et se trouve subventionné à 50 %. Puis la phase B du dispositif Cyber PME apporte 30 000 à 80 000 €. Enfin, la Région Sud complète le parcours avec ses aides « Mon bouclier cyber ».
Cette stratégie a été présentée le 29 janvier 2026, sous l’égide du Secrétariat général de la défense et de la sécurité nationale. Elle fixe cinq axes, dont la montée en maturité des entreprises et des collectivités. Aucune obligation nouvelle ne pèse donc sur une TPE. En revanche, les moyens publics se réorientent vers les structures les moins protégées.
Deux conséquences concrètes en découlent pour un dirigeant. D’abord, l’accompagnement se rapproche du terrain, notamment via les CCI, les délégations régionales de l’ANSSI et les régions. Ensuite, la pression contractuelle monte. Une PME sous-traitante d’un donneur d’ordre soumis à NIS2 se voit souvent imposer des exigences de sécurité. Cela vaut même lorsqu’elle reste hors du périmètre réglementaire.
Quatre dispositifs se cumulent selon un ordre logique, notamment du diagnostic gratuit au financement des achats. Chacun suppose alors l’étape précédente validée. En effet, aucun financeur ne subventionne des solutions de sécurité sans plan d’action documenté.
MonAideCyber est un diagnostic public et gratuit d’environ 1 h 30. Un « Aidant cyber » formé par l’ANSSI le réalise notamment dans vos locaux ou en visioconférence. L’échange suit également un questionnaire en six thématiques. Il débouche ensuite sur six recommandations prioritaires, consultables depuis la plateforme MesServicesCyber. Ce format convient bien à une TPE sans démarche structurée. Toutefois, il ne remplace ni un audit technique, ni un test d’intrusion.
Ce diagnostic constitue la première brique du dispositif Cyber PME, soutenu par France 2030. Son coût s’élève à 8 800 € HT, subventionné à hauteur de 50 % par Bpifrance. Le reste à charge s’établit donc à 4 400 € HT, pour un site physique. La mission dure huit jours et mobilise un expert habilité. Le livrable compte doublement, car il combine un état des lieux et un plan de sécurisation chiffré. Cette priorisation nourrit ensuite les demandes de financement. Elle éclaire aussi vos arbitrages budgétaires, comme le détaille notre analyse du retour sur investissement en cybersécurité.
La phase B finance la mise en œuvre des recommandations issues du diagnostic. Elle prend la forme d’une subvention de 30 000 à 80 000 €. Le taux d’aide atteint au maximum 70 % des dépenses éligibles. Sont notamment concernés les pare-feu et la protection des postes, la sécurisation des serveurs, la sauvegarde et l’accompagnement. Attention néanmoins au calendrier. Ce financement fonctionne par appels à projets, avec des dates de relève et une clôture. Vérifiez donc l’appel en cours auprès de Bpifrance avant d’engager une dépense.
La Région Sud complète également l’offre nationale par deux dispositifs distincts en Provence-Alpes-Côte d’Azur. Le premier, « Mon bouclier cyber essentiel », prend en charge à 100 % un jour et demi de conseil. Il comprend un audit flash, une sensibilisation des salariés et trois solutions de protection pendant un an. Le second, « Mon bouclier cyber expert », verse une subvention de 2 000 à 5 000 €. Elle couvre 50 % des dépenses éligibles, à partir de 4 000 € HT d’investissement. Un accompagnement reconnu reste toutefois exigé, comme le Diag Cybersécurité ou MonAideCyber. Ces aides visent les PME de moins de 250 salariés implantées en région PACA.

La plateforme 17Cyber sert désormais de guichet de référence aux victimes de cybermalveillance. Elle s’adresse aussi bien aux particuliers qu’aux entreprises. Concrètement, elle centralise le diagnostic de l’incident, l’orientation vers un prestataire et le dépôt de plainte. Un dirigeant y gagne surtout du temps dans les premières heures, lorsque chaque décision compte.
Ce réflexe ne dispense toutefois pas d’une préparation en amont. En effet, votre sauvegarde et votre plan de reprise déterminent le délai de redémarrage. Ils pèsent bien plus lourd que la rapidité du signalement.
Cinq étapes suffisent pour transformer une intention en financement obtenu.
Commencez par MonAideCyber si aucune démarche n’existe, car ce diagnostic gratuit fournit déjà six priorités.
Recensez sites, serveurs, accès distants et prestataires : un inventaire de parc à jour accélère l’audit.
Le Diag Cybersécurité produit alors le plan de sécurisation exigé par les financeurs.
Demandez des devis sur les mesures prioritaires, puis séparez l’investissement de votre contrat d’infogérance : le leasing de matériel lisse aussi la trésorerie.
Respectez les dates de relève, puis conservez factures et preuves, car le solde en dépend.
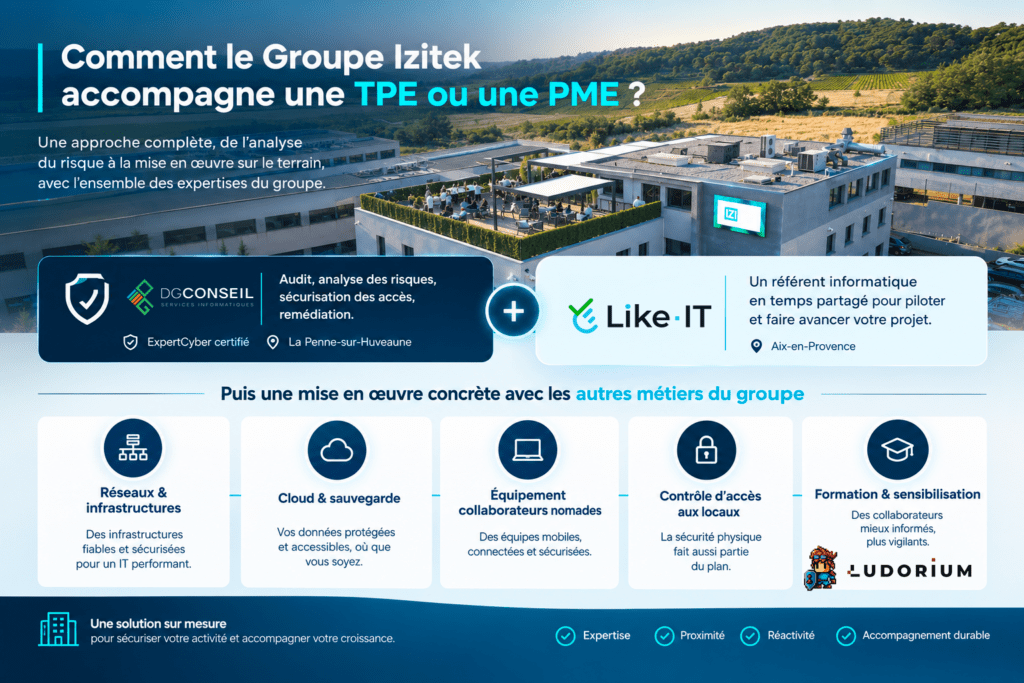
Le Groupe Izitek, basé à Éguilles près d’Aix-en-Provence, intervient sur les deux versants du sujet. Il traite notamment le contenu technique du plan, puis sa traduction opérationnelle. DG Conseil, entité cybersécurité du groupe, est certifiée ExpertCyber et installée à La Penne-sur-Huveaune. Elle prend en charge l’analyse de risque, la sécurisation des accès et la remédiation. Like-IT fournit de son côté un référent informatique en temps partagé. Cette formule aide lorsque personne en interne ne pilote le sujet au quotidien, un arbitrage que compare notre article infogérance ou informaticien interne.
La mise en œuvre mobilise ensuite les autres métiers du groupe, selon les priorités retenues. Citons les réseaux et infrastructures, l’hébergement et la sauvegarde dans le cloud, ou encore l’équipement des collaborateurs nomades. Le contrôle d’accès aux locaux figure aussi dans beaucoup de plans d’action, car la sécurité physique compte. Enfin, la sensibilisation des équipes peut passer par Ludorium, organisme de formation du groupe.
Quatre indicateurs simples suffisent globalement à suivre les progrès réels. Le premier reste le taux de postes et de serveurs à jour. En effet, l’obsolescence explique une large part des compromissions. Un plan de renouvellement du parc le fait monter durablement. Le deuxième mesure ensuite la couverture de l’authentification multifacteur sur la messagerie et les accès distants.
Viennent ensuite deux indicateurs de résilience. Le troisième correspond au délai de restauration constaté lors d’un test réel, et non à un délai théorique. Le quatrième suit le taux de clic lors des campagnes de faux hameçonnage. Cet indicateur reste imparfait, mais un comité de direction le comprend immédiatement.
Les aides cybersécurité PME ne se limitent plus à un guichet isolé. En 2026, un parcours complet existe désormais, du diagnostic gratuit au financement des investissements prioritaires. Encore faut-il partir d’un état des lieux sérieux. Celui-ci conditionne en effet l’accès aux subventions et la pertinence des dépenses. Vous souhaitez savoir quelles actions prioriser dans votre entreprise ? Contactez Izitek pour échanger sur votre environnement et identifier une feuille de route adaptée à vos enjeux et à votre budget.
Oui, en partie : MonAideCyber s'adresse à toutes les structures de moins de 250 personnes. Aucune condition de chiffre d'affaires ne s'applique. En revanche, le Diag Cybersécurité de Bpifrance cible les PME indépendantes au sens européen. Il applique aussi des critères d'effectif plus stricts. Vérifiez donc votre éligibilité sur la fiche officielle, car les conditions évoluent d'un exercice à l'autre.
Oui, les deux niveaux se combinent fréquemment. La Région Sud conditionne d'ailleurs « Mon bouclier cyber expert » à un accompagnement préalable reconnu, dont le Diag Cybersécurité. Le cumul reste toutefois encadré par le régime européen de minimis. Ce plafond s'établit à 300 000 € sur trois exercices consécutifs. Votre expert-comptable vérifiera ce point rapidement.
La mission du Diag Cybersécurité se déroule sur huit jours, répartis en quatre étapes. Elle démarre par un pré-cadrage téléphonique, puis se termine par une restitution devant la direction. Côté entreprise, comptez surtout la disponibilité du dirigeant et de la personne qui suit l'informatique. Prévoyez également l'accès aux locaux techniques.
Non, le Diagnostic Cybersécurité reste accessible aux PME clientes comme non clientes de Bpifrance. La demande se fait donc directement auprès de l'organisme. Celui-ci vérifie ensuite l'éligibilité, puis missionne un expert habilité pour la mission de huit jours.
Deux options existent alors. Vous pouvez d'abord engager les mesures gratuites recommandées par le diagnostic, notamment l'authentification multifacteur et les tests de restauration. Vous pouvez également phaser les investissements, puis déposer un dossier lors de la relève suivante. Gardez dans ce cas un plan de sécurisation de moins de douze mois.
Un prestataire vous aide à cadrer le périmètre, à produire les devis et à documenter la mise en œuvre. L'entreprise bénéficiaire dépose néanmoins le dossier elle-même. Chez Izitek, l'accompagnement porte donc sur la préparation technique et sur les preuves à réunir. Aucune obtention de subvention ne peut être garantie.
