Lundi matin, plus aucun ordinateur ne démarre. Un rançongiciel a chiffré le serveur, et la messagerie reste inaccessible. Qui appeler, que relancer en premier, comment prévenir les clients ? Sans plan de reprise d’activité, une PME improvise au pire moment, et chaque heure perdue coûte cher.
Ce guide explique donc comment construire un plan de reprise d’activité adapté à une entreprise de 10 à 50 salariés. Nous l’avons rédigé au sein du Groupe Izitek, qui accompagne les PME en cybersécurité et en infogérance depuis Éguilles, près d’Aix-en-Provence.
Un plan de reprise d’activité, ou PRA, décrit comment une entreprise relance son informatique après un incident grave : panne, rançongiciel, incendie ou coupure prolongée. Il fixe notamment les applications prioritaires, la perte de données acceptable et le délai de redémarrage visé. Pour une PME, un PRA efficace tient alors en quelques pages. Il repose sur des sauvegardes testées et se vérifie au moins une fois par an.
Un plan de reprise d’activité est un document opérationnel qui organise le retour à la normale après un sinistre informatique. Il répond ainsi à une question précise : que faisons-nous, dans quel ordre et avec qui, pour redémarrer ?
Le plan de continuité d’activité, ou PCA, vise à poursuivre le travail pendant l’incident, souvent en mode dégradé. En revanche, le PRA organise la reprise après l’interruption. Une PME regroupe d’ailleurs souvent les deux dans un même document.
Dans son guide sur la sauvegarde des systèmes d’information, l’ANSSI définit deux indicateurs :
Par exemple, un cabinet comptable en période de clôture n’accepte ni la perte d’une journée de saisie ni une coupure de plusieurs jours.
Les incidents graves ne touchent pas que les grandes entreprises. Selon le panorama de la cybermenace 2025 de l’ANSSI, environ 48 % des victimes de rançongiciel étaient des TPE, PME ou ETI. Par ailleurs, Cybermalveillance.gouv.fr relève une hausse de 112 % des piratages informatiques visant les professionnels la même année.
Un PRA ne sert pas seulement face aux attaques. Il couvre aussi la panne d’un serveur, un dégât des eaux, un vol de matériel ou une coupure d’internet prolongée. Dans tous ces cas, il transforme une crise improvisée en procédure connue.
Enfin, la directive européenne NIS2 renforce désormais les exigences de gestion des incidents pour certaines entreprises. Notre article sur NIS2 et l’infogérance précise son champ d’application.
Un PRA de PME n’a pas besoin de cent pages. En revanche, il doit rester juste, connu de tous et testé.
Listez les activités indispensables à l’entreprise, puis les outils dont elles dépendent : logiciel métier, comptabilité, messagerie, téléphonie, fichiers partagés. Classez-les ensuite par ordre de priorité. Un inventaire à jour facilite ce travail, comme l’explique notre guide de la gestion de parc.
Pour chaque outil critique, définissez la perte de données acceptable et le délai de redémarrage visé. Ces objectifs guident ensuite tous les choix techniques et budgétaires.
Retenez quatre ou cinq scénarios réalistes, comme un rançongiciel, une panne du serveur ou un incendie. Pensez aussi à la coupure d’internet. Pour chacun, notez alors ce qui devient inaccessible.
Les moyens techniques dépendent des objectifs fixés. On y trouve notamment :
Désignez un responsable de crise et un suppléant. Rédigez ensuite la liste des contacts utiles : prestataire informatique, assureur, banque, fournisseurs critiques. Préparez aussi des messages types pour les salariés, les clients et les partenaires. Conservez enfin ces informations sur papier, car le réseau peut être indisponible.
Un PRA jamais testé échoue souvent dès la première étape. Organisez donc un exercice au moins une fois par an, par exemple la restauration complète d’un serveur. Mettez ensuite le document à jour après chaque changement important : nouveau logiciel, déménagement ou départ d’un responsable.
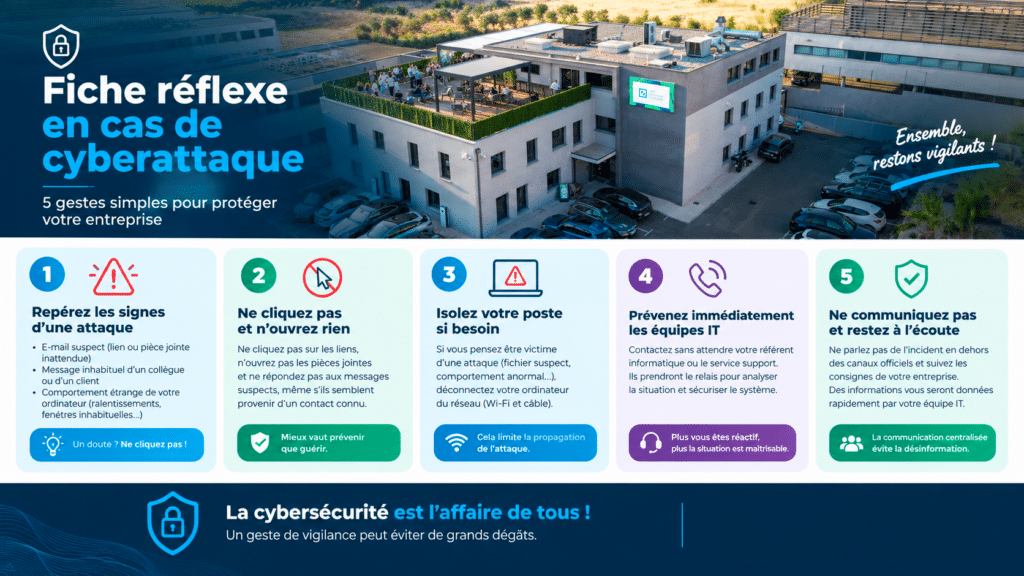
Le PRA doit aussi contenir une fiche réflexe, utilisable par n’importe quel salarié. Voici par exemple les gestes essentiels en cas d’attaque :
Notre article sur la façon de réagir face au phishing détaille les premiers gestes après un message frauduleux. La plateforme Cybermalveillance.gouv.fr propose aussi un parcours d’assistance gratuit.
Le Groupe Izitek aide les PME à construire leur PRA, puis à le tester. DG Conseil, la société du groupe certifiée ExpertCyber, accompagne les entreprises sur l’analyse des risques et la préparation à l’incident. Les mesures de prévention s’appuient ensuite sur nos solutions de cybersécurité et la sécurité des serveurs.
Au quotidien, un contrat d’infogérance et de maintenance assure la surveillance des sauvegardes et la mise à jour du plan. Pour les PME sans responsable informatique, Like-IT, l’informaticien à temps partagé du groupe, met à disposition un référent dédié. Celui-ci pilote alors ces sujets dans la durée.
Les équipes interviennent en priorité dans les Bouches-du-Rhône et en région PACA. Enfin, pour mesurer l’intérêt économique de ces mesures, notre article sur le retour sur investissement de la cybersécurité apporte des repères utiles.
Exemple illustratif : une entreprise de distribution de 30 salariés dépend de son logiciel de gestion commerciale. Elle est installée dans les Bouches-du-Rhône. Son PRA fixe donc une perte maximale d’une journée et un redémarrage en moins de 48 heures.
Un matin, un rançongiciel chiffre son serveur. Le responsable de crise isole aussitôt le réseau et appelle le prestataire. La sauvegarde externalisée de la veille, restée intacte, permet alors de redémarrer le logiciel sur un hébergement de secours. Pendant ce temps, grâce à la téléphonie IP, les appels basculent vers les mobiles et les clients reçoivent un message préparé à l’avance.
Pour aller plus loin, consultez notre cas type d’une PME qui sécurise son infrastructure.
Un plan de reprise d’activité transforme une crise informatique en procédure maîtrisée. Pour une PME, il tient en effet en quelques pages : priorités, objectifs, moyens de secours, rôles et fiche réflexe. Testé chaque année, il réduit alors fortement le temps d’arrêt.
Vous souhaitez savoir quelles actions prioriser dans votre entreprise ? Alors contactez Izitek pour échanger sur votre organisation. Ensemble, nous identifierons une feuille de route adaptée à vos enjeux, votre activité et votre budget.
Non, aucune obligation générale n’impose un PRA à toutes les PME. Certaines entreprises soumises à NIS2 ou à des exigences sectorielles doivent toutefois prouver leur capacité à gérer les incidents. Les clients importants et les assureurs posent aussi de plus en plus de questions sur ce sujet.
Pour une PME de 10 à 50 salariés, une première version se prépare souvent en quelques semaines. Le temps dépend surtout du nombre d’applications critiques et de la qualité de l’inventaire existant. Le premier exercice révèle ensuite les ajustements à apporter.
La sauvegarde conserve une copie des données, alors que le PRA organise toute la remise en route. Il précise ainsi l’ordre de restauration, les personnes à mobiliser, la communication et les solutions de secours. Une sauvegarde sans plan laisse l’entreprise improviser au moment critique.
Le dirigeant reste responsable du plan, mais il peut s’appuyer sur un prestataire informatique ou un référent externe. L’essentiel est de nommer une personne chargée de le tenir à jour. Un suppléant doit aussi connaître le plan, car l’incident peut survenir pendant une absence.
Les autorités françaises déconseillent de payer, car le paiement ne garantit ni la récupération des données ni l’absence de nouvelle attaque. Mieux vaut s’appuyer sur des sauvegardes intactes et sur l’assistance d’un professionnel. Prévenez aussi votre assureur et déposez plainte.