Le choix se fait souvent dans l’urgence. Un serveur lâche, un salarié clique sur une pièce jointe piégée, ou l’informaticien historique part à la retraite. Le dirigeant signe alors avec le premier prestataire disponible, puis découvre les limites du contrat dix-huit mois plus tard. Selon le baromètre OpinionWay publié en 2025 pour Cybermalveillance.gouv.fr, 39 % des dirigeants de TPE et PME se tournent vers leur prestataire informatique dès qu’un sujet technique les dépasse. Autrement dit, ce partenaire devient leur principale source de conseil. Choisir son prestataire informatique mérite donc une méthode, et non une décision prise entre deux réunions.
Pour choisir son prestataire informatique, une TPE ou une PME doit vérifier dix points : proximité, compétences internes, périmètre couvert, engagements écrits, réversibilité, sécurité, méthode d’intervention, transparence tarifaire, références comparables et qualité du contact humain. Les trois plus discriminants restent la réversibilité du contrat, la part réellement sous-traitée et l’existence d’un référent nommé. Un rendez-vous sur site et une lecture attentive des annexes évitent la plupart des mauvaises surprises.
Un prestataire informatique ne fournit pas seulement de la maintenance. Il détient les accès administrateur, il connaît l’architecture du réseau, puis il conserve souvent les sauvegardes. En cas de désaccord, l’entreprise se retrouve donc dépendante d’un partenaire qui détient les clés.
Le contexte de sécurité renforce cet enjeu. L’ANSSI relève, dans son Panorama de la cybermenace 2025, que 48 % des victimes de rançongiciel sont des TPE, PME et ETI. Elles représentaient 37 % de ces victimes un an plus tôt. La qualité du prestataire devient alors un facteur de résilience, pas un simple poste de dépense.
Enfin, le sujet dépasse largement les postes de travail. La téléphonie sur IP, l’impression et le contrôle d’accès aux locaux passent aujourd’hui par le même réseau. Le prestataire choisi influe donc sur des périmètres que le dirigeant n’associe pas spontanément à l’informatique.
Chez Izitek, nous avons structuré notre offre autour des meilleures pratiques d’infogérance pour garantir une efficacité maximale pour les petites structures.
La supervision à distance règle beaucoup de choses, mais pas tout. Un remplacement de switch ou une panne électrique exigent une présence physique. Vérifiez donc l’adresse de l’agence qui interviendra réellement chez vous, comme celle de Marseille ou celle de La Penne-sur-Huveaune.
Listez ce que vous voulez confier : postes, serveurs, réseau, sauvegarde, téléphonie, impression. Comparez ensuite cette liste au contrat proposé. Les écarts se paient toujours en avenants.
Votre partenaire devient une porte d’entrée vers votre système. Interrogez donc ses certifications, sa gestion des comptes à privilèges et ses propres sauvegardes. Le label ExpertCyber porté par DG Conseil constitue un repère vérifiable, tout comme un référencement sur Cybermalveillance.gouv.fr.
Un bon prestataire décrit son processus : audit, plan d’action, installation, support, fin de vie du matériel. Cette méthode se vérifie facilement, car elle apparaît dans les comptes rendus d’intervention. Notre article sur la gestion de parc informatique en TPE et PME détaille ce que ce suivi doit contenir.
Le prix au poste, les interventions hors forfait et les frais de déplacement doivent apparaître clairement. Pour situer les ordres de grandeur du marché, consultez nos repères sur le prix de l’infogérance informatique.
Le technicien qui interviendra chez vous compte autant que le commercial qui signe. Rencontrez-le si possible. Le modèle du temps partagé porté par Like-IT repose précisément sur ce lien : un référent qui connaît l’entreprise, plutôt qu’un intervenant différent à chaque appel.
Ces questions se posent en vingt minutes. Elles révèlent pourtant l’essentiel.
Certains indices se repèrent dès le premier échange. Ainsi, un devis sans annexe technique traduit un périmètre flou. De même, un refus de parler réversibilité annonce une sortie compliquée.
Un discours uniquement commercial constitue également un signal. Lorsque le prestataire évoque des marques et des remises, mais jamais d’inventaire ni de plan de sauvegarde, la démarche reste superficielle. Enfin, méfiez-vous d’un engagement de quarante-huit mois signé dès le premier rendez-vous, car rien ne justifie cette précipitation.
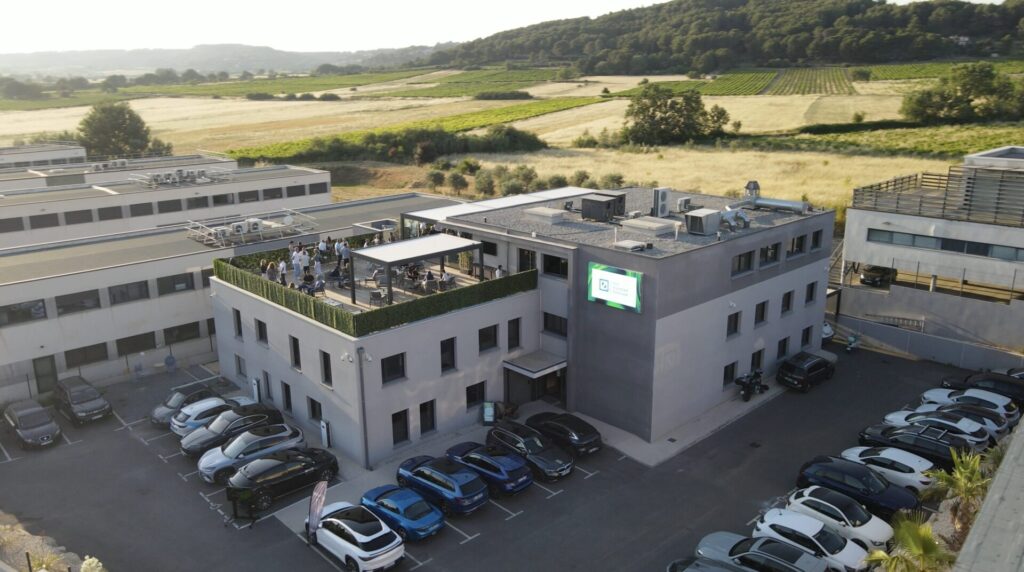
Le Groupe Izitek réunit ses métiers en interne plutôt que de les sous-traiter. Ses sociétés couvrent l’infogérance et la maintenance, la cybersécurité, les réseaux et infrastructures, la bureautique avec SBR 84, le matériel reconditionné avec Izideal et l’intégration technique avec Iziteam.
Le groupe est par ailleurs intégrateur : il conçoit puis réalise sous une même responsabilité, grâce à son bureau d’études en amont. Depuis son siège d’Éguilles, près d’Aix-en-Provence, il intervient dans les Bouches-du-Rhône, en région Sud et partout en France. L’assistance et le support restent joignables sur un numéro non surtaxé.
Exemple illustratif : une PME industrielle de 40 salariés lance une consultation auprès de trois prestataires. Elle applique la grille ci-dessus, puis élimine le premier candidat, qui refuse d’écrire la clause de réversibilité. Le deuxième sous-traite la cybersécurité sans le mentionner spontanément. La PME retient donc le troisième, moins compétitif de 8 % sur le prix affiché, mais dont les annexes couvrent la sauvegarde et la téléphonie. Ce scénario illustre la méthode ; il ne correspond pas à un dossier client publié.
Choisir son prestataire informatique revient à choisir un partenaire qui détiendra vos accès, vos sauvegardes et une partie de votre continuité d’activité. La grille de dix critères présentée ici transforme donc une décision d’urgence en décision documentée. Prenez le temps du rendez-vous sur site, puis lisez les annexes.
Vous souhaitez savoir quelles actions prioriser dans votre entreprise ? Contactez Izitek pour échanger sur votre environnement et identifier une feuille de route adaptée à vos enjeux, votre activité et votre budget.
Les deux modèles fonctionnent, car tout dépend de votre parc. Un acteur local intervient plus vite sur site, tandis qu'un acteur national couvre mieux les entreprises multisites. Un groupe implanté en région et capable d'intervenir ailleurs combine les deux approches. Vérifiez surtout l'adresse de l'équipe qui se déplacera réellement.
Trois suffisent généralement, à condition de leur soumettre le même cahier des charges. Au-delà, la comparaison devient confuse et le processus s'étire. Fournissez notamment le nombre de postes, la liste des serveurs, les logiciels métier et vos contraintes horaires. Sans ce cadre commun, les devis restent incomparables.
Ramenez chaque offre à un coût mensuel par poste, puis listez séparément ce qui reste hors forfait. Cette méthode fait apparaître les écarts réels de périmètre. Notre comparatif entre infogérance et informaticien interne donne des repères utiles pour cet arbitrage.
Aucune certification n'est légalement obligatoire pour exercer. Néanmoins, un label comme ExpertCyber suppose un audit indépendant, ce qui constitue une preuve vérifiable. Les obligations réglementaires évoluent d'ailleurs avec la directive européenne, comme l'explique notre article sur NIS2 et l'infogérance.
Regardez en priorité la durée d'engagement, le préavis, le périmètre exclu, les conditions de restitution des données et le tarif des interventions hors forfait. Demandez également qui détient les licences et les noms de domaine. Ces éléments déterminent votre marge de manœuvre future.
Oui, plusieurs formules le permettent : un audit initial facturé, une première mission ponctuelle, ou un engagement court reconductible. Cette étape révèle la réactivité réelle et la qualité des comptes rendus. Elle coûte moins cher qu'un contrat de quatre ans mal engagé.
